Criar uma senha segura é uma das formas mais importantes de proteger suas contas na internet.
E-mail, redes sociais, aplicativos bancários, lojas virtuais e diversos outros serviços armazenam informações pessoais. Se alguém descobrir sua senha, poderá tentar acessar essas informações.
A boa notícia é que criar uma senha forte não precisa ser complicado.
Neste artigo, você vai entender de maneira simples como criar senhas mais seguras e quais erros deve evitar.
O que é uma senha segura?
Uma senha segura é aquela que é difícil para outras pessoas ou programas descobrirem, mas que você consegue utilizar corretamente.
Atualmente, uma das características mais importantes de uma boa senha é o comprimento.
O NIST, órgão norte-americano responsável por padrões tecnológicos e de segurança, recomenda priorizar senhas longas e indica pelo menos 15 caracteres quando você precisar criar uma senha.
Por exemplo, uma senha como:
casa123
é muito curta e previsível.
Já uma frase longa formada por palavras sem relação direta pode ser muito mais difícil de descobrir.
Quanto maior a senha, melhor?
De maneira geral, senhas mais longas são mais resistentes a tentativas automatizadas de descoberta.
Por isso, em vez de criar algo curto e extremamente complicado, muitas vezes é melhor utilizar uma frase-senha, também conhecida como passphrase.
Uma frase-senha pode combinar diversas palavras.
Exemplo fictício:
MontanhaCafeJanelaPlaneta27
Esse exemplo serve apenas para mostrar a ideia. Não utilize exatamente essa senha em nenhuma conta.
O ideal é criar sua própria combinação.
Preciso colocar números, símbolos e letras maiúsculas?
Você pode utilizar números, símbolos e letras maiúsculas, principalmente quando um site exigir.
Entretanto, as recomendações atuais do NIST indicam que obrigar o usuário a misturar diversos tipos de caracteres não é necessariamente o principal fator para criar uma senha forte.
O comprimento da senha é especialmente importante.
Uma senha curta como:
M@t3u$1!
pode parecer extremamente complicada.
Mas uma frase-senha longa e imprevisível pode oferecer uma proteção melhor.
Portanto, não pense apenas em substituir letras por símbolos.
Priorize uma senha:
- longa;
- exclusiva;
- difícil de prever;
- diferente das senhas utilizadas em outras contas.
Nunca reutilize a mesma senha
Esse é um dos erros mais perigosos.
Imagine que você utilize a mesma senha no:
- Facebook;
- Instagram;
- e-mail;
- loja virtual;
- aplicativo de jogos.
Se uma dessas empresas sofrer um vazamento de dados e sua senha for descoberta, criminosos podem tentar utilizar a mesma combinação nos outros serviços.
Por isso, cada conta importante deve possuir uma senha diferente.
Especialmente:
- e-mail;
- banco;
- redes sociais;
- contas profissionais;
- armazenamento em nuvem.
Evite informações pessoais
Uma senha não deve ser fácil de relacionar com você.
Evite utilizar informações como:
- seu nome;
- data de nascimento;
- nome dos filhos;
- nome do animal de estimação;
- número do telefone;
- nome da cidade;
- CPF;
- time de futebol;
- placas de veículos.
Muitas dessas informações podem ser encontradas em redes sociais ou em outras fontes.
Evite senhas muito comuns
Algumas pessoas utilizam combinações extremamente previsíveis, como:
123456
12345678
password
senha123
qwerty
Essas estão entre as primeiras combinações que podem ser testadas durante uma tentativa de invasão.
Sistemas modernos também podem impedir o uso de senhas conhecidamente comuns ou que apareceram anteriormente em vazamentos. Essa prática faz parte das recomendações do NIST.
O que é um gerenciador de senhas?
Pode surgir uma dúvida:
Como vou lembrar de uma senha diferente para cada conta?
Uma das soluções é utilizar um gerenciador de senhas.
Esse tipo de programa pode armazenar suas senhas de maneira protegida e criar combinações longas e aleatórias para cada serviço.
Em vez de precisar decorar dezenas de senhas, você protege o gerenciador utilizando uma senha principal forte.
O NIST recomenda o uso de gerenciadores de senhas como uma das medidas para aumentar a segurança das contas.
Exemplo de senha gerada aleatoriamente
Um gerenciador poderia gerar algo parecido com:
r8$Fm2!qZ7#Lp93@xT
Essa combinação seria bastante difícil de memorizar.
Mas você não precisaria necessariamente decorá-la, pois o gerenciador poderia armazená-la.
Novamente, não utilize este exemplo como sua senha real, pois ele está publicado neste artigo.
O que é autenticação em dois fatores?
Mesmo uma boa senha não deve ser sua única proteção.
A autenticação em dois fatores, também conhecida como:
2FA
ou autenticação multifator (MFA),
adiciona uma segunda etapa de verificação.
Por exemplo:
Você informa sua senha.
Depois, o sistema solicita uma confirmação adicional pelo aplicativo autenticador, dispositivo de segurança ou outro método.
Dessa maneira, mesmo que alguém descubra sua senha, ainda poderá enfrentar outra barreira para entrar na conta.
O NIST recomenda utilizar autenticação multifator e também destaca as passkeys como uma alternativa moderna de autenticação.
O que são passkeys?
As passkeys são uma tecnologia criada para reduzir a dependência das senhas tradicionais.
Dependendo do dispositivo e do serviço, você pode entrar utilizando:
- impressão digital;
- reconhecimento facial;
- PIN do aparelho;
- outro método de desbloqueio.
O sistema utiliza tecnologias criptográficas para realizar a autenticação.
Isso também pode reduzir alguns tipos de ataques relacionados ao roubo de senhas.
Sempre que um serviço confiável oferecer suporte a passkeys, pode valer a pena conhecer essa opção.
Preciso trocar minha senha todo mês?
Não necessariamente.
Durante muitos anos, empresas obrigavam usuários a trocar suas senhas a cada 30, 60 ou 90 dias.
As recomendações modernas do NIST não defendem trocas periódicas obrigatórias sem motivo.
Trocar uma senha costuma ser importante quando existe suspeita ou evidência de que ela foi comprometida.
Por exemplo:
- houve vazamento de dados;
- você digitou a senha em um site falso;
- outra pessoa descobriu sua senha;
- recebeu um alerta de acesso suspeito;
- utilizava a mesma senha em um serviço comprometido.
Nessas situações, altere a senha rapidamente.
Não envie suas senhas para outras pessoas
Nunca compartilhe sua senha por:
- WhatsApp;
- e-mail;
- redes sociais;
- SMS;
- mensagens privadas.
Também tenha cuidado quando alguém disser ser funcionário de um banco ou empresa e pedir sua senha.
Serviços legítimos normalmente não precisam saber sua senha completa para oferecer atendimento.
Cuidado com sites falsos
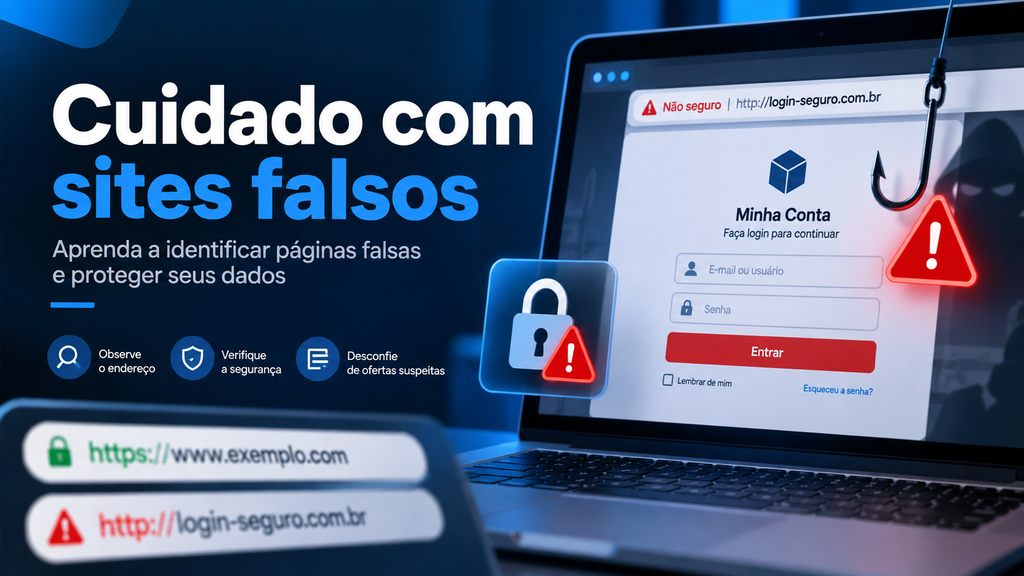
Uma senha pode ser extremamente forte e ainda assim ser roubada se você digitá-la em uma página falsa.
Esse tipo de golpe é conhecido como phishing.
O criminoso cria uma página semelhante ao site verdadeiro e tenta convencer a vítima a digitar:
- e-mail;
- senha;
- dados bancários;
- códigos de confirmação.
Antes de informar seus dados, confira se você realmente está no site ou aplicativo correto.
Não salve senhas em qualquer lugar
Evite deixar senhas escritas em lugares facilmente acessíveis, como:
- arquivo chamado
senhas.txt; - planilha sem proteção;
- bloco de notas aberto;
- mensagem enviada para você mesmo;
- papel colado no monitor.
Para muitas contas, utilizar um gerenciador de senhas confiável é uma solução mais adequada.
Uma boa senha precisa ser impossível de lembrar?
Não.
Esse é justamente um dos motivos pelos quais frases-senha podem ser interessantes.
Imagine quatro ou cinco palavras escolhidas de maneira pouco previsível.
Por exemplo:
AbacaxiPonteCometaJanelaFloresta
A combinação é longa e relativamente simples de memorizar.
Mas não copie esse exemplo.
Crie palavras próprias que não estejam relacionadas diretamente com informações pessoais facilmente descobertas.
Exemplo de senha ruim
Imagine:
mateus1999
Ela apresenta problemas porque pode utilizar:
- nome da pessoa;
- possível ano de nascimento;
- poucos caracteres;
- informações previsíveis.
Agora imagine uma frase-senha fictícia:
GirassolNeblinaMotorPonte47
Ela é muito mais longa e utiliza palavras que não precisam ter qualquer relação entre si.
Mais uma vez, esse exemplo é público e não deve ser utilizado como senha real.
Checklist para criar uma senha segura
Antes de criar uma nova senha, tente seguir estas práticas:
- utilize pelo menos 15 caracteres quando o serviço permitir;
- prefira combinações longas;
- não utilize informações pessoais;
- evite palavras e sequências muito comuns;
- crie uma senha diferente para cada serviço;
- considere utilizar um gerenciador de senhas;
- ative autenticação multifator;
- utilize passkeys quando disponíveis;
- troque imediatamente senhas que possam ter sido comprometidas.
Qual conta devo proteger primeiro?
Se você ainda utiliza senhas fracas ou repetidas, comece pela sua conta de e-mail principal.
Isso acontece porque muitos serviços utilizam o e-mail para recuperar uma senha esquecida.
Se alguém controlar seu e-mail, poderá tentar solicitar a recuperação de outras contas.
Depois disso, priorize:
- contas bancárias;
- contas profissionais;
- redes sociais;
- serviços de armazenamento em nuvem;
- lojas virtuais;
- demais contas importantes.
Conclusão
Criar uma senha segura não significa inventar uma sequência impossível de memorizar.
O mais importante é utilizar senhas longas, exclusivas e imprevisíveis.
Também não dependa apenas da senha.
Sempre que possível, utilize:
senha forte + gerenciador de senhas + autenticação multifator ou passkey.
Essas medidas reduzem bastante o risco de alguém conseguir acessar suas contas apenas descobrindo uma senha.
Se você utiliza a mesma senha em vários serviços, o melhor momento para começar a mudar esse hábito é agora: comece pelas contas mais importantes e crie uma senha diferente para cada uma.

Leave a Reply